


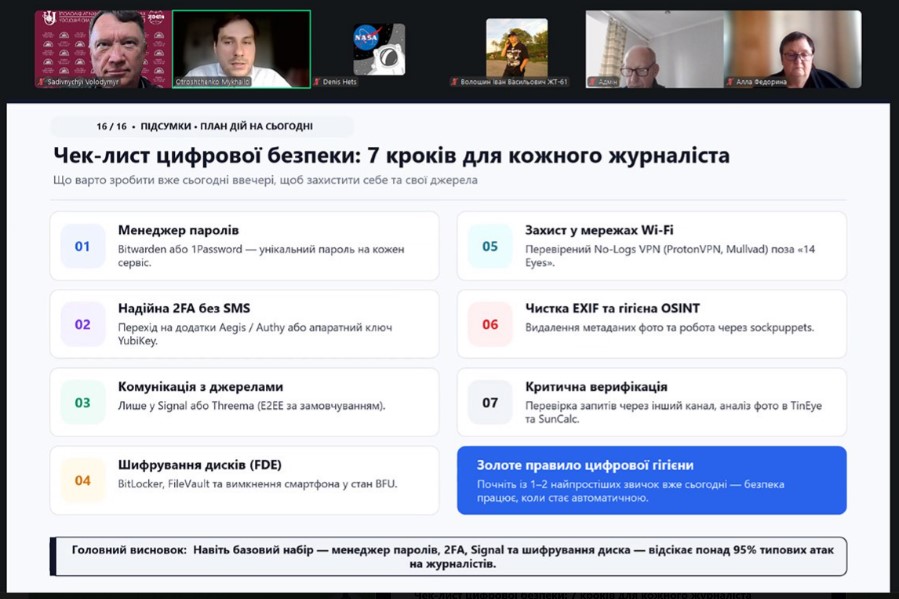
Сумський офіс центру журналістської солідарності організував для журналістів Сумщини дискусію, присвячену цифровим загрозам і правилам щоденної кібергігієни. Способи протидії онлайн-шахрайству, захист облікових записів і безпечну роботу з інформацією розкривали присутнім лейтенант поліції Денис Гец, оперуповноважений Управління протидії кіберзлочинам у Сумській області Департаменту кіберполіції Національної поліції України, та Михайло Отрощенко, асистент кафедри кібербезпеки СумДУ.
Чому журналістам потрібно бути особливо уважними
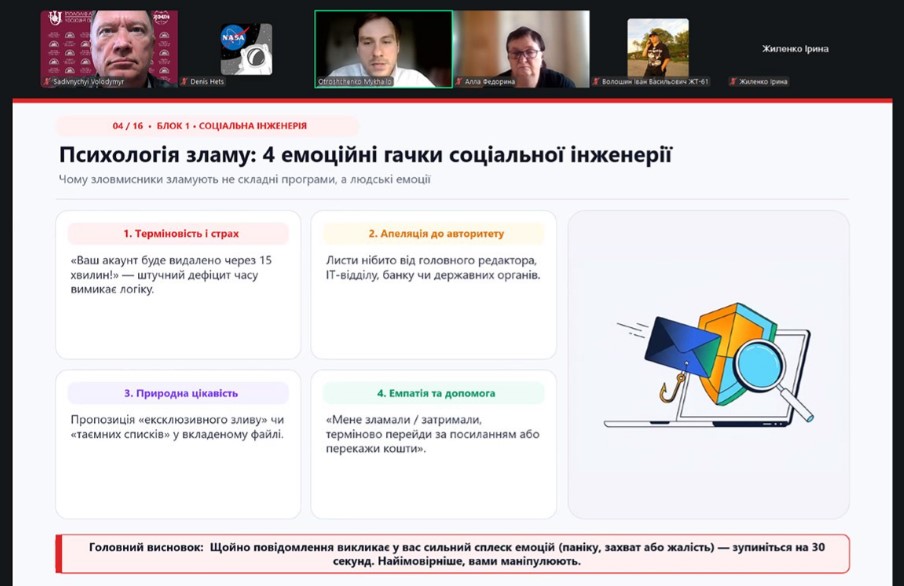
За словами Дениса Геца, публічні робочі контакти, інтенсивний темп підготовки матеріалів і постійна взаємодія з джерелами інформації підвищують шанси шахраїв отримати бажане. Вони можуть заздалегідь вивчати тематику публікацій, коло спілкування медійника та структуру редакції, а потім використовувати ці відомості для підготовки цілеспрямованої атаки.
Фахівець окреслив основні цифрові загрози, з якими журналісти можуть стикатися під час роботи: цільовий фішинг, або спірфішинг, викрадення паролів і даних сесій, злам облікових записів, шпигунське програмне забезпечення, доксинг, переслідування, атаки на редакційну інфраструктуру.
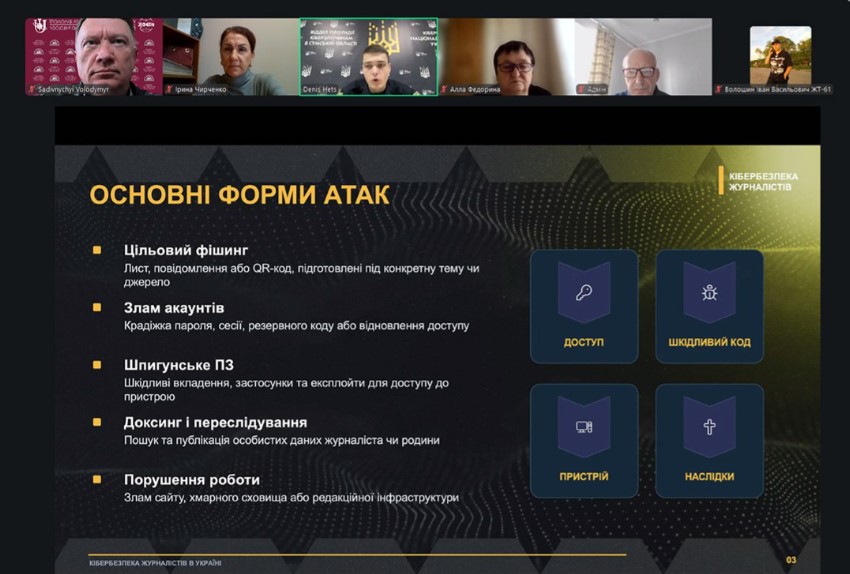
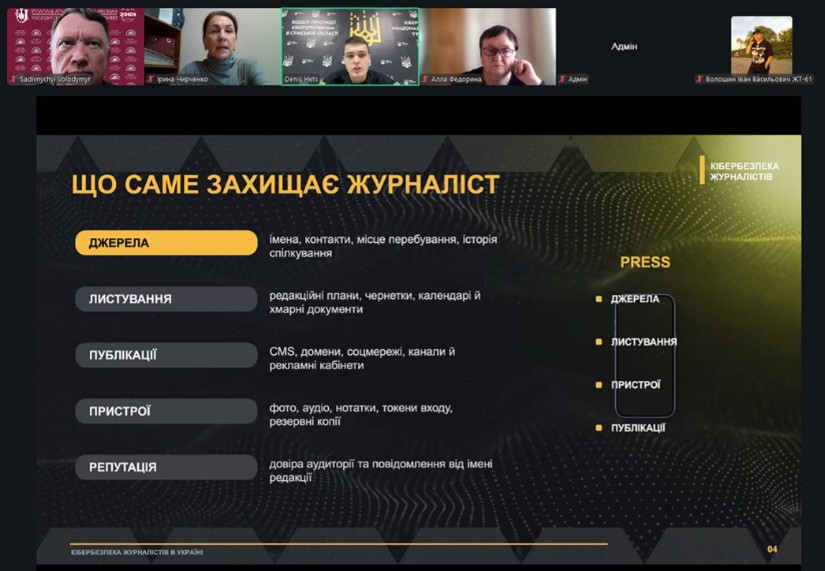
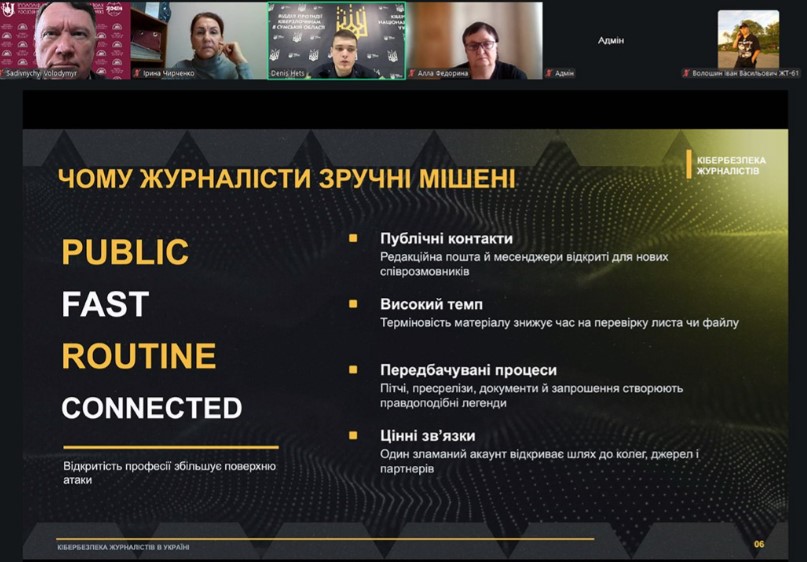
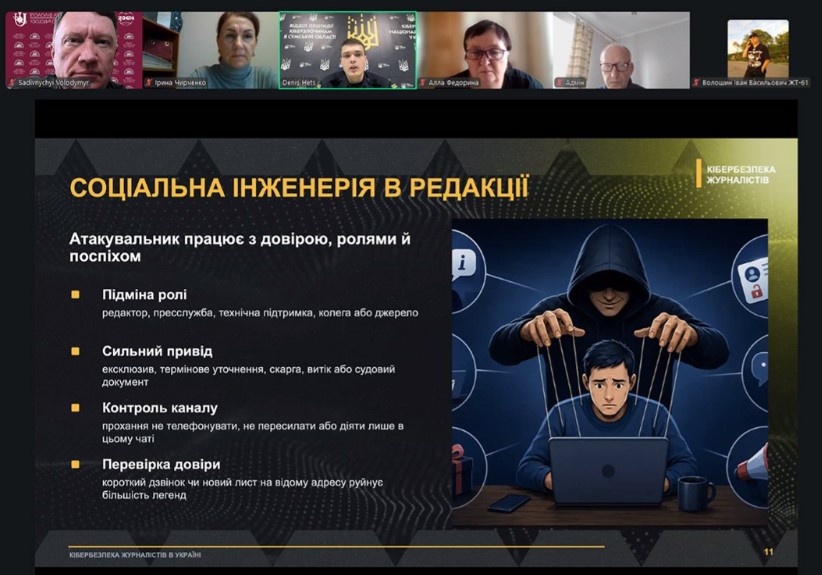
Особливість цільового фішингу, або спірфішингу, полягає в тому, що шахрайське повідомлення готують з урахуванням діяльності конкретної людини. Журналіст може отримати нібито офіційний документ, запрошення на зустріч, покликання на ексклюзивний матеріал або повідомлення від знайомого. Такі звернення можуть стосуватися актуальної теми, над якою працює редакція, і тому виглядатимуть цілком правдоподібно.
Як захиститися
До найважливіших правил захисту спікер відніс використання унікальних складних паролів і двофакторної автентифікації, перевірку підключених пристроїв, регулярне оновлення програмного забезпечення та створення резервних копій. Пролунали поради розмежовувати особисті й робочі облікові записи, не відкривати підозрілих вкладень і не встановлювати невідомі програми. З метою перевірки підозрілих програм та файлів з розширенням .exe чи архівів (.zip, .rar) було рекомендовано використовувати онлайн-аналізатор VirusTotal. Проте туди заборонено завантажувати ексклюзивні матеріали розслідувань, закриті документи джерел чи персональні дані, оскільки звіти аналізу стають публічно доступними для партнерів сервісу й дослідників кібербезпеки.
Також Денис Гец розповів про ресурси, які можуть стати в пригоді під час зіткнення з онлайн-шахрайством або кіберінцидентом. Серед них – Stop Fraud, де можна ознайомитися зі схемами інтернет-шахрайства, та Telegram-канал BRAMA, спрямований безпосередньо на протидію ворожим інформаційним ресурсам. Для отримання допомоги під час цифрових інцидентів спікер згадав CERT-UA, Digital Security Lab Ukraine та Access Now.
Оцінка загроз
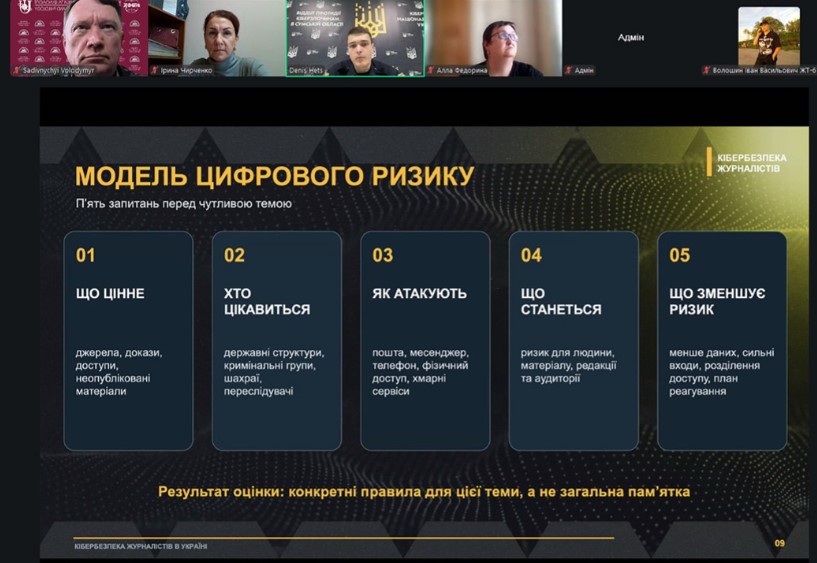
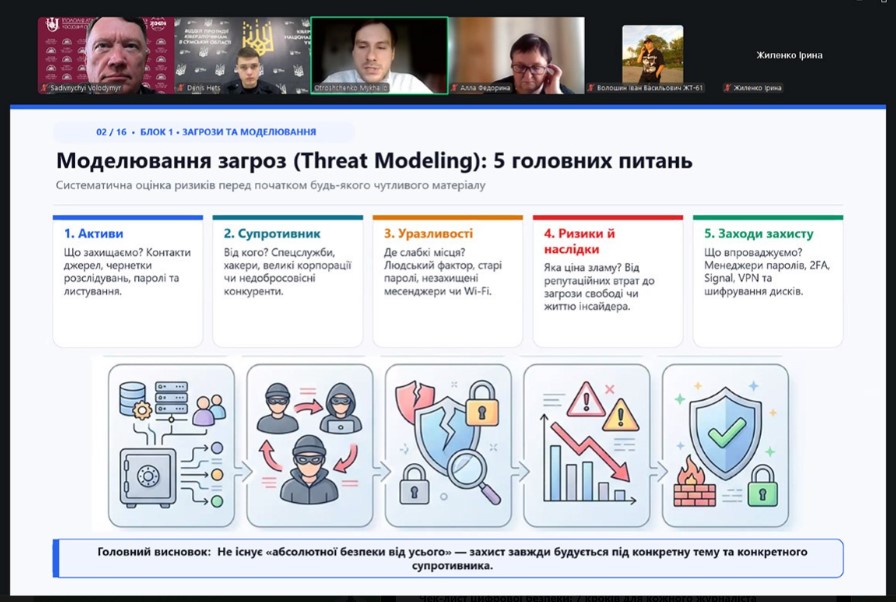
Михайло Отрощенко запропонував подивитися на цифрову безпеку, як на систему дій, що залежить від характеру журналістської роботи та можливих ризиків. «Цифрова безпека починається не з встановлення антивірусу або VPN-у, вона починається з процесу, який фахівці називають моделюванням загроз», – пояснив фахівець.
Перед початком роботи над матеріалом журналістові варто визначити, які дані потрібно захистити, хто потенційно може бути зацікавлений у їх отриманні, наскільки реальною є загроза. Ризики для автора матеріалу про культурні події та журналіста-розслідувача, який працює з секретними документами, можуть істотно відрізнятися. Відповідно, різними будуть і вимоги до зберігання даних, комунікації з джерелами й захисту пристроїв.
Окрему увагу Михайло Отрощенко приділив темі цифрового сліду, що формується не лише з дописів і коментарів у соцмережах. Пасивний відбиток може містити метадані, які розкривають час і місце створення файлу або відомості про пристрій. Крім того, геолокація, деталі на тлі знімків і публікації про переміщення можуть допомогти встановити місце перебування особи. Тому перед оприлюдненням будь-яких журналістських матеріалів потрібно перевіряти, чи не розкривають вони даних, котрі можуть зашкодити джерелу або наразити когось на небезпеку.
Такий підхід безпосередньо пов’язаний із вибором каналів комунікації. Популярний і звичний для більшості Telegram не має наскрізного шифрування у чатах. Тож для конфіденційного спілкування безпечніше використовувати програмне забезпечення на зразок Signal. Водночас безпека залежить не лише від вибору застосунку, а й від налаштувань, способу зберігання резервних копій і захисту самих пристроїв, з яких відбувається листування. Окремо спікер розповів про шифрування дисків комп’ютерів, зокрема за допомогою BitLocker у Windows і FileVault на macOS.
Робота з відкритими джерелами
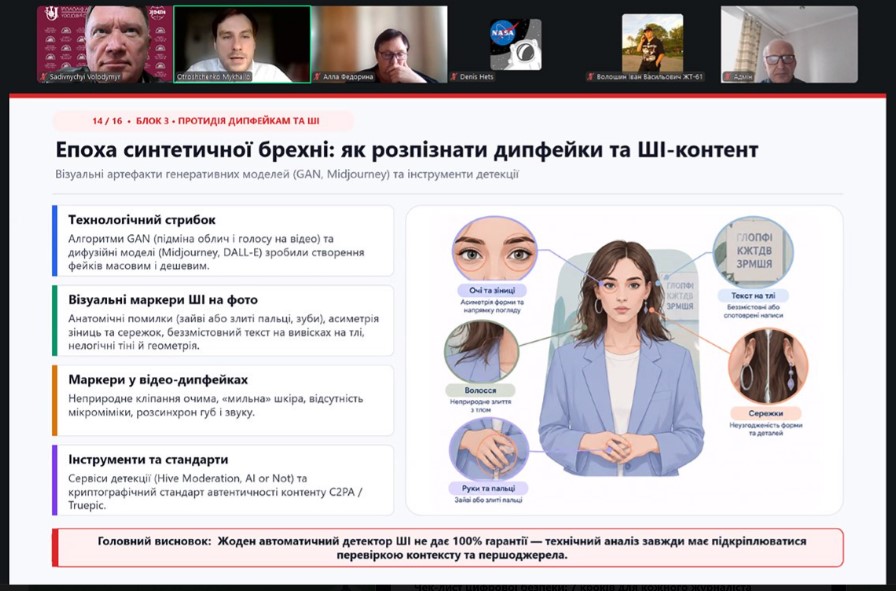
Зосередилися й на інструментах перевірки фото та відео, зокрема матеріалів, створених за допомогою штучного інтелекту.
«Головний детектор – це ваше критичне мислення. Завжди шукайте свідків, відео з інших ракурсів і першоджерело», – наголосив Михайло Отрощенко.
Для перевірки спікер рекомендував використовувати зворотний пошук зображень, зокрема Google Images і TinEye, зіставляти візуальні орієнтири з картами та супутниковими знімками, а також перевіряти ймовірний час зйомки. У випадку підозри на дипфейк варто уважно аналізувати деталі.
Як діяти у разі кіберінциденту
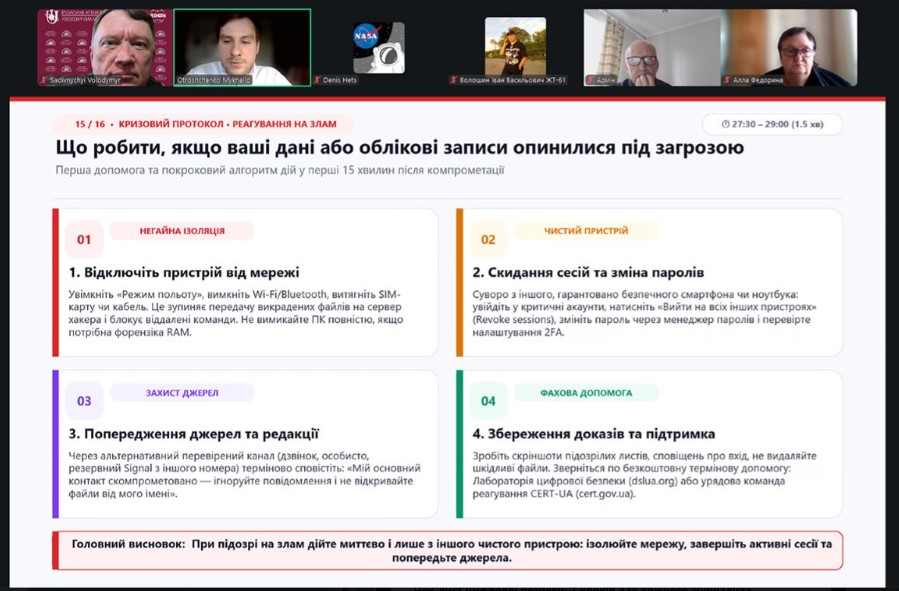
Експерт окреслив порядок дій у разі підозри на злам акаунта або зараження пристрою. У перші 15 хвилин необхідно застосувати мережеву ізоляцію, тобто негайно увімкнути на смартфоні чи ноутбуці «режим польоту», аби обірвати передачу вкрадених файлів на сервер хакера. Спікер також застеріг від негайного вимкнення комп’ютера кнопкою живлення, оскільки в оперативній пам’яті можуть залишатися цифрові сліди атаки, важливі для подальшого аналізу інциденту. Подальшими кроками мають стати відновлення доступу з безпечного пристрою, зміна паролів і попередження контактів, листування з якими могло опинитися під загрозою.
Окрім того, Михайло Отрощенко наголосив на потребі завчасно готуватися до подібних ситуацій. Редакціям варто визначити відповідальних за керування доступами, резервне копіювання й відновлення ресурсів, передбачити канал для повідомлення про інциденти й регулярно навчати співробітників. Кіберстійкість залежить від узгоджених дій усієї команди.
Підсумовуючи, варто акцентувати: найміцнішою цифровою бронею журналіста є критичне мислення, підсилене теоретичною базою захисту. Уважність до повідомлень має поєднуватися з належним захистом облікових записів і пристроїв, обережним поводженням із цифровими слідами та готовністю реагувати на інциденти.
Мережа Центрів журналістської солідарності – це ініціатива Національної спілки журналістів України, реалізована у співпраці з Міжнародною та Європейською федераціями журналістів, ЮНЕСКО та за підтримки народу Японії. Наша головна мета – допомога медійникам, які працюють в Україні під час війни. Центри працюють у Києві, Харкові, Запоріжжі, Дніпрі, Львові та Івано-Франківську. Цей проєкт є частиною більш широких зусиль ЮНЕСКО, спрямованих на підтримку безпеки журналістів та свободи слова в Україні.
Контакти об’єднаного Центру журналістської солідарності Львів-Суми: 097 907 97 02 (Наталія Войтович, координатор Львівського центру, Володимир Садівничий – координатор Сумського центру, +0505822517).
Софія Ліщинська, студентка спеціальності «Журналістика» СумДУ


Дискусія з цього приводу: